
Yazılım Geliştirme kod örnekli
Açık Kaynak Bir Bağımlılığı Güvenle Değerlendirmenin Kontrol Listesi
Bir npm/composer paketini projeye eklemeden önce bakım durumu, lisans uyumu ve tedarik zinciri riskini değerlendiren pratik kontrol listesi.
 Çılgın Yazılım
3 dk okuma
İçindekiler
Bu yazıyı dinle
Yapay zekâ sesiyle yaklaşık 2 dakikalık özet
Açık Kaynak Bağımlılık Değerlendirme, bu yazıda ele aldığımız konunun tam merkezinde yer alıyor; aşağıdaki başlıklarda konuyu uygulanabilir adımlarla ele alıyoruz.
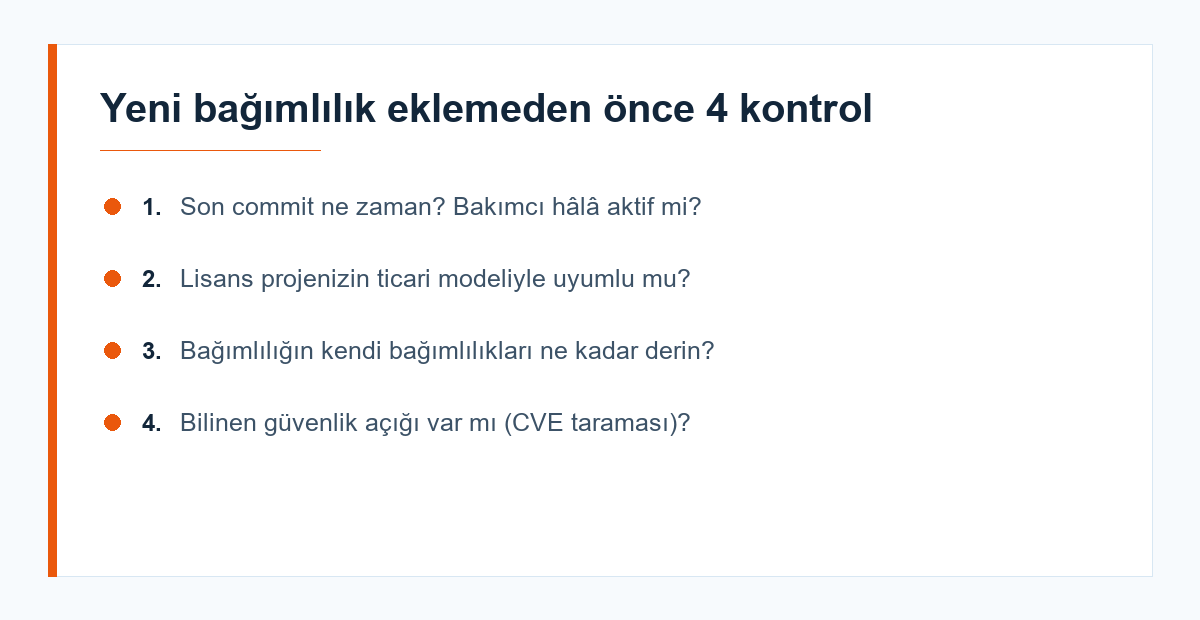
"npm install" veya "composer require" komutu bir saniye sürer, ama eklediğiniz her bağımlılık projenizin güvenlik yüzeyine ve uzun vadeli bakım yüküne kalıcı bir katkı yapar. Bu kararı hızlı değil, bilinçli vermek gerekir.
Bakım aktivitesini kontrol edin
Paketin son commit tarihi, açık issue sayısı ve bakımcının yanıt hızı, o paketin gelecekte güvenlik yamaları alıp almayacağının en iyi göstergesidir. Yıllardır güncellenmemiş bir paket, gelecekte terk edilmiş (abandoned) bulunma riskiyle gelir.
npm view <paket-adi> time.modified
composer show <paket-adi> --all | grep versions
Lisans uyumluluğunu atlamayın
GPL gibi copyleft lisanslar, ticari kapalı kaynak bir üründe kullanıldığında hukuki yükümlülük doğurabilir. Bir paketi eklemeden önce lisansının şirketinizin dağıtım modeliyle uyumlu olduğunu doğrulayın.
Lisans uyumsuzluğu genelde teknik bir hata değil hukuki bir risktir ve fark edildiğinde geriye dönük çözümü (paketi kaldırıp alternatifle değiştirme) çok daha maliyetlidir — baştan kontrol edin.
Tedarik zinciri riskini ölçün
Bir paketin kendisi güvenli olsa da, onun bağımlı olduğu onlarca alt paket (transitive dependencies) sizin de riskinizin parçasıdır. npm audit, composer audit gibi araçlarla düzenli tarama yapın.
Kritik bir bağımlılığın az sayıda alt bağımlılığa sahip, "sıfır bağımlılık" felsefesiyle yazılmış alternatifleri varsa, genelde tedarik zinciri riski açısından daha güvenlidir.
Konuyu daha derinlemesine incelemek isteyenler için: Open Source Guide.
İlgili Yazılar
- Sunucu Loglarını Okurken Gözden Kaçırdığınız Zaman Dilimi Tuzağı
- Terminal Verimliliğinizi Katlayan 7 Az Bilinen Kısayol
Pratik Uygulama Kontrol Listesi
Bu yazıdaki önerileri kendi ekibinize uyarlarken aşağıdaki adımları sırasıyla uygulamanız, teoriden pratiğe geçişi kolaylaştırır:
- Mevcut durumu ölçün. Değişiklik yapmadan önce bugünkü performansı/süreyi/hata oranını kaydedin; aksi halde iyileşmeyi kanıtlayamazsınız.
- Küçük bir pilot seçin. Tüm sisteme veya tüm ekibe birden uygulamak yerine tek bir modülde veya tek bir sprintte deneyin.
- Sonuçları ekiple paylaşın. Elde ettiğiniz veriyi (olumlu ya da olumsuz) kısa bir notla ekibe aktarın; kararın gerekçesi belgelenmemişse aynı tartışma birkaç ay sonra tekrar açılır.
- Süreci tekrarlanabilir hale getirin. İşe yarayan pratiği bir kontrol listesine veya şablona dönüştürün ki yeni katılan ekip üyeleri de aynı standardı hızlıca öğrensin.
Açık Kaynak Bağımlılık Değerlendirme konusunda attığınız her küçük adım ölçülebilir olduğu sürece değerlidir; büyük ve tek seferlik dönüşümler yerine sürekli, küçük iyileştirmeler uzun vadede daha kalıcı sonuç verir.
Sık Yapılan Yanlışlar
Bu konuda ekiplerin en çok düştüğü tuzak, çözümü tek bir kişiye ya da tek bir araca yüklemektir. Oysa kalıcı iyileşme, sürecin ekibin günlük rutinine (code review kontrol listesi, sprint planlama, onboarding dokümanı gibi) gömülmesiyle mümkün olur. İkinci yaygın hata ise "en iyi pratiği" olduğu gibi kopyalamaktır — başka bir ekipte işe yarayan bir yaklaşım, farklı bir ölçekte veya farklı bir teknoloji yığınında aynı sonucu vermeyebilir; önce kendi bağlamınızda küçük ölçekte test edin, sonra genişletin. Üçüncü tuzak ise ölçmeden karar vermektir: "daha iyi hissettiriyor" öznel bir gerekçedir, ekip içi tartışmalarda nesnel veriyle desteklenmeyen kararlar er ya da geç sorgulanır ve geri alınır. Son olarak, dokümantasyonu atlamak da sık görülen bir hatadır: bir kararın "neden" alındığı yazılı değilse, ekip altı ay sonra aynı tartışmayı sıfırdan yeniden yapmak zorunda kalır ve önceki deneyimden öğrenilenler kaybolur.
Sonuç
Açık Kaynak Bir Bağımlılığı Güvenle Değerlendirmenin Kontrol Listesi konusunda burada değindiğimiz noktalar, konuyu ilk kez ele alan ekipler için de deneyimli geliştiriciler için de pratik bir kontrol listesi görevi görür. açık kaynak bağımlılık değerlendirme üzerine çalışırken en çok fayda sağlayan yaklaşım, tek seferde her şeyi mükemmelleştirmeye çalışmak yerine küçük, ölçülebilir adımlarla ilerlemektir. Ekibinizde bu konuyu bir sonraki sprint retrospektifinde veya teknik tartışma toplantısında gündeme getirmenizi, burada anlatılan pratiklerden hangilerinin sizin bağlamınıza uyduğunu birlikte değerlendirmenizi öneririz. Sonuç olarak, doğru araçları seçmek kadar bunları ekip kültürüne oturtmak da başarıyı belirleyen asıl etkendir.
Sık sorulan sorular
Az kullanılan bir paket her zaman riskli midir?
Kullanım azlığı tek başına risk göstergesi değildir; asıl önemli olan bakım aktivitesi ve kod kalitesidir.
Bağımlılık taramasını ne sıklıkla yapmalıyım?
CI pipeline'ına entegre edip her PR'da otomatik çalıştırmak, yeni bir açığın fark edilmeden birikmesini önler.
Açık Kaynak Bir Bağımlılığı Güvenle Değerlendirmenin Kontrol Listesi konusuna nereden başlamalıyım?
Önce mevcut sürecinizdeki en büyük sürtünme noktasını tespit edin, ardından bu yazıdaki adımlardan sizin ölçeğinize uygun olanları küçük bir pilot uygulamayla test edin.
açık kaynak bağımlılık değerlendirme ile ilgili en sık yapılan hata nedir?
En yaygın hata, konuyu tek seferlik bir görev gibi ele alıp süreç haline getirmemektir; sürekli gözden geçirme olmadan elde edilen kazanımlar zamanla geri kaybedilir.
Yazan
Çılgın Yazılım
Ben Evren Çılgın; yazılım geliştirme, web teknolojileri ve sistem tasarımı alanlarında uzmanlaşmış bir geliştiriciyim. Uzun yıllardır hem frontend hem de backend tarafında üretken, ölçeklenebilir ve kullanıcı dostu çözümler üretiyorum.
Bu konuda bir projeniz mi var?
İhtiyacınızı birkaç cümleyle anlatın; uygun yaklaşımı birlikte belirleyelim.
İlgili yazılar


Yorumlar
Henüz yorum yok. Sorunuzu ya da deneyiminizi ilk siz yazın.
Yorum yazın
Yorumunuz onaylandıktan sonra yayınlanır. Ekibimiz gerekirse konuyla ilgili bir yanıt da paylaşır.