
DevOps ve Sistem Yönetimi kod örnekli
CI/CD Pipeline'ınız Neden Güvenmediğiniz Kadar Güvenilir Değil?
Sır yönetimi, üçüncü parti eylem/plugin riskleri ve imzasız artefaktlar: CI/CD pipeline'larında görmezden gelinen güvenlik açıkları.
 Çılgın Yazılım
3 dk okuma
İçindekiler
Bu yazıyı dinle
Yapay zekâ sesiyle yaklaşık 2 dakikalık özet
CI/CD pipeline'ı genelde "sadece dahili bir araç" olarak görülür ve güvenlik denetimlerinde göz ardı edilir. Oysa pipeline'ı ele geçiren bir saldırgan, doğrudan üretim ortamına kod enjekte edebilir.
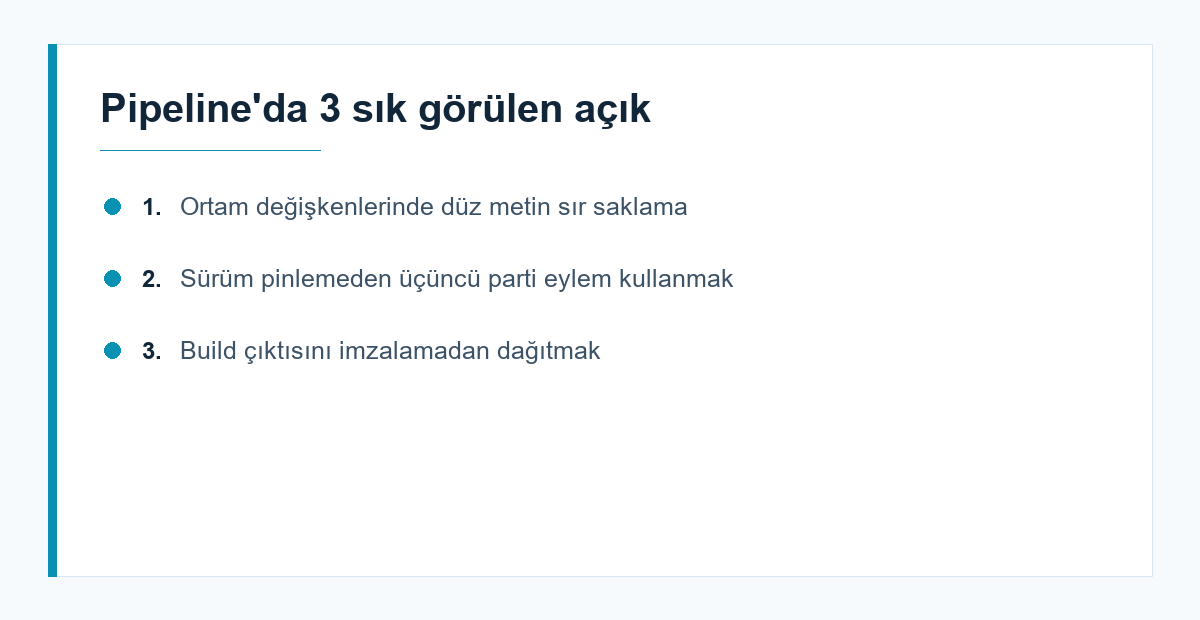
Sır yönetimi en zayıf halka
API anahtarlarını ve veritabanı parolalarını doğrudan pipeline konfigürasyon dosyasına yazmak, bu dosyayı görebilen herkese (ve genelde repo geçmişine) sırrı ifşa eder. Sırlar mutlaka bir gizli anahtar yöneticisinden (Vault, AWS Secrets Manager) çekilmelidir.
# Kötü
env:
  DB_PASSWORD: "s3cr3t123"

# İyi
env:
  DB_PASSWORD: ${{ secrets.DB_PASSWORD }}
Sürüm pinlemeden üçüncü parti eylem kullanmak
GitHub Actions veya benzeri sistemlerde uses: some-action@main gibi bir referans, o eylemin sahibi kötü niyetli bir güncelleme yaparsa pipeline'ınızı otomatik olarak etkiler. Her zaman belirli bir commit SHA'sına veya sabit sürüme pinleyin.
2024-2025 arasında yaşanan birkaç tedarik zinciri saldırısı, tam olarak pinlenmemiş üçüncü parti CI eylemlerinin ele geçirilmesiyle gerçekleşti — bu teorik değil, gerçekleşmiş bir risk kategorisidir.
Artefakt imzalama eksikliği
Build edilen Docker imajı veya paket, pipeline'dan üretim ortamına giderken imzalanmıyorsa, aradaki herhangi bir aşamada değiştirilip değiştirilmediğini doğrulayamazsınız. Sigstore/cosign gibi araçlarla artefakt imzalama, bu zinciri kanıtlanabilir hale getirir.
Pipeline'ınıza "her deploy edilen imaj imzalanmış mı?" kontrolünü zorunlu bir kapı (gate) olarak ekleyin — imzasız imaj üretime çıkamasın.
Konuyu daha derinlemesine incelemek isteyenler için: Docker Resmi Dokümantasyonu.
İlgili Yazılar
- Kendi Açık Kaynak Projenize Katkıyı Kolaylaştıran 5 Dosya
- Hata Ayıklamada (Debugging) Zamanınızın Yarısını Kurtaran Alışkanlık
- Docker İmajınız Neden 1,2 GB? Katman Katman Küçültme
Pratik Uygulama Kontrol Listesi
Bu yazıdaki önerileri kendi ekibinize uyarlarken aşağıdaki adımları sırasıyla uygulamanız, teoriden pratiğe geçişi kolaylaştırır:
- Mevcut durumu ölçün. Değişiklik yapmadan önce bugünkü performansı/süreyi/hata oranını kaydedin; aksi halde iyileşmeyi kanıtlayamazsınız.
- Küçük bir pilot seçin. Tüm sisteme veya tüm ekibe birden uygulamak yerine tek bir modülde veya tek bir sprintte deneyin.
- Sonuçları ekiple paylaşın. Elde ettiğiniz veriyi (olumlu ya da olumsuz) kısa bir notla ekibe aktarın; kararın gerekçesi belgelenmemişse aynı tartışma birkaç ay sonra tekrar açılır.
- Süreci tekrarlanabilir hale getirin. İşe yarayan pratiği bir kontrol listesine veya şablona dönüştürün ki yeni katılan ekip üyeleri de aynı standardı hızlıca öğrensin.
Ci/Cd Pipelineınız Güvenmediğiniz konusunda attığınız her küçük adım ölçülebilir olduğu sürece değerlidir; büyük ve tek seferlik dönüşümler yerine sürekli, küçük iyileştirmeler uzun vadede daha kalıcı sonuç verir.
Sık Yapılan Yanlışlar
Bu konuda ekiplerin en çok düştüğü tuzak, çözümü tek bir kişiye ya da tek bir araca yüklemektir. Oysa kalıcı iyileşme, sürecin ekibin günlük rutinine (code review kontrol listesi, sprint planlama, onboarding dokümanı gibi) gömülmesiyle mümkün olur. İkinci yaygın hata ise "en iyi pratiği" olduğu gibi kopyalamaktır — başka bir ekipte işe yarayan bir yaklaşım, farklı bir ölçekte veya farklı bir teknoloji yığınında aynı sonucu vermeyebilir; önce kendi bağlamınızda küçük ölçekte test edin, sonra genişletin. Üçüncü tuzak ise ölçmeden karar vermektir: "daha iyi hissettiriyor" öznel bir gerekçedir, ekip içi tartışmalarda nesnel veriyle desteklenmeyen kararlar er ya da geç sorgulanır ve geri alınır. Son olarak, dokümantasyonu atlamak da sık görülen bir hatadır: bir kararın "neden" alındığı yazılı değilse, ekip altı ay sonra aynı tartışmayı sıfırdan yeniden yapmak zorunda kalır ve önceki deneyimden öğrenilenler kaybolur.
Sonuç
CI/CD Pipeline'ınız Neden Güvenmediğiniz Kadar Güvenilir Değil? konusunda burada değindiğimiz noktalar, konuyu ilk kez ele alan ekipler için de deneyimli geliştiriciler için de pratik bir kontrol listesi görevi görür. ci/cd pipelineınız güvenmediğiniz üzerine çalışırken en çok fayda sağlayan yaklaşım, tek seferde her şeyi mükemmelleştirmeye çalışmak yerine küçük, ölçülebilir adımlarla ilerlemektir. Ekibinizde bu konuyu bir sonraki sprint retrospektifinde veya teknik tartışma toplantısında gündeme getirmenizi, burada anlatılan pratiklerden hangilerinin sizin bağlamınıza uyduğunu birlikte değerlendirmenizi öneririz. Sonuç olarak, doğru araçları seçmek kadar bunları ekip kültürüne oturtmak da başarıyı belirleyen asıl etkendir.
Sık sorulan sorular
Sır yönetimi araçları pahalı mı?
Çoğu bulut sağlayıcısının kendi secrets manager'ı makul fiyatlıdır; küçük ekipler için açık kaynak Vault de ücretsiz bir başlangıç olabilir.
SHA pinleme bakım yükü getirir mi?
Biraz evet, ama Dependabot gibi araçlar pin güncellemelerini otomatik PR olarak açabilir, bu yükü büyük ölçüde azaltır.
CI/CD Pipeline'ınız Neden Güvenmediğiniz Kadar Güvenilir Değil? konusuna nereden başlamalıyım?
Önce mevcut sürecinizdeki en büyük sürtünme noktasını tespit edin, ardından bu yazıdaki adımlardan sizin ölçeğinize uygun olanları küçük bir pilot uygulamayla test edin.
ci/cd pipelineınız güvenmediğiniz ile ilgili en sık yapılan hata nedir?
En yaygın hata, konuyu tek seferlik bir görev gibi ele alıp süreç haline getirmemektir; sürekli gözden geçirme olmadan elde edilen kazanımlar zamanla geri kaybedilir.
Yazan
Çılgın Yazılım
Ben Evren Çılgın; yazılım geliştirme, web teknolojileri ve sistem tasarımı alanlarında uzmanlaşmış bir geliştiriciyim. Uzun yıllardır hem frontend hem de backend tarafında üretken, ölçeklenebilir ve kullanıcı dostu çözümler üretiyorum.
Bu konuda bir projeniz mi var?
İhtiyacınızı birkaç cümleyle anlatın; uygun yaklaşımı birlikte belirleyelim.
İlgili yazılar
Yorumlar
Henüz yorum yok. Sorunuzu ya da deneyiminizi ilk siz yazın.
Yorum yazın
Yorumunuz onaylandıktan sonra yayınlanır. Ekibimiz gerekirse konuyla ilgili bir yanıt da paylaşır.