
Web Geliştirme ve Frameworkler kod örnekli
Form Doğrulamasını İki Kez Yazmadan Hem İstemcide Hem Sunucuda Çalıştırmak
İstemci doğrulaması hız, sunucu doğrulaması güvenlik içindir. İkisini tek bir kural kaynağından beslemek mümkün.
 Çılgın Yazılım
3 dk okuma

İçindekiler
Bu yazıyı dinle
Yapay zekâ sesiyle yaklaşık 2 dakikalık özet
Form doğrulama iki ayrı yerde yaşayan tek bir kuraldır: tarayıcıda kullanıcıya anında geri bildirim vermek için, sunucuda ise veriyi korumak için. Sorun, çoğu projede bu iki tarafın birbirinden habersiz büyümesidir. Sunucuda zorunlu olan alan istemcide isteğe bağlıdır, istemcideki uzunluk sınırı sunucuda yoktur ve zamanla hangi kuralın gerçek olduğu belirsizleşir.
Önce net bir sınır çizin
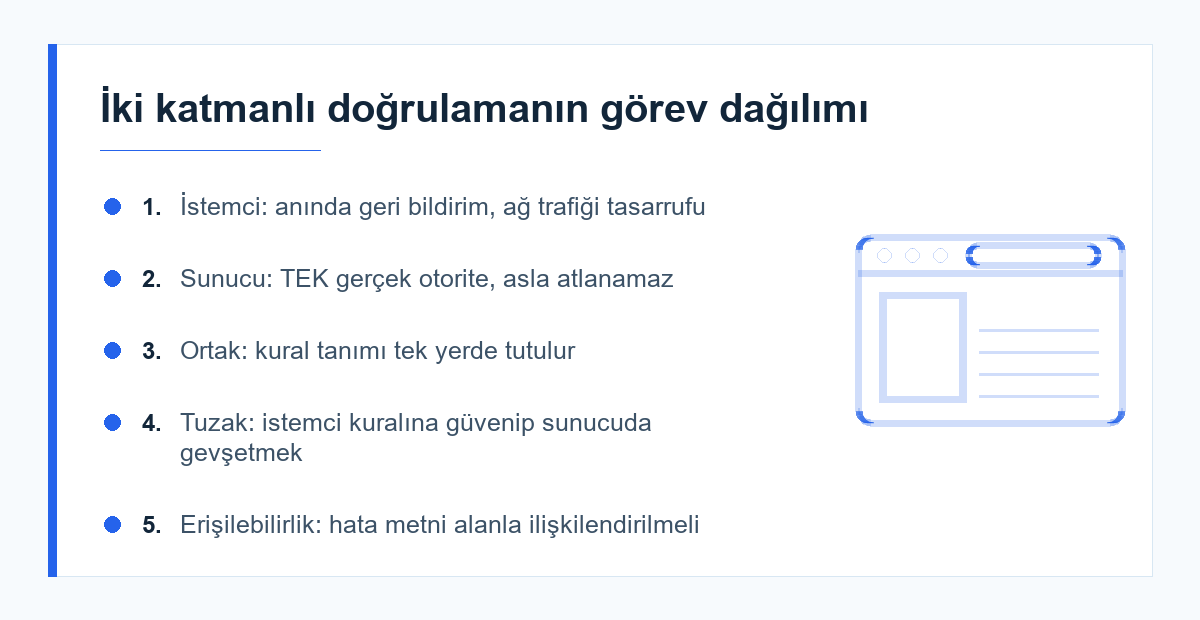
İstemci doğrulaması bir kolaylıktır, güvenlik önlemi değildir. Tarayıcıdaki her kontrol geliştirici araçlarıyla kapatılabilir, istek doğrudan API'ye atılabilir. Bu yüzden ilk kural şudur: sunucu, istemcinin hiç doğrulama yapmadığını varsayarak yazılmalıdır.
"Zaten formda kontrol ediyoruz" cümlesi, güvenlik incelemelerinde en sık karşılaşılan yanlış varsayımdır. İstemci kontrolü kullanıcı deneyimi içindir; saldırgan formu hiç açmaz.
Kuralları tek yerde tanımlayın
Pratik çözüm, kuralları sunucuda tanımlayıp istemciye veri olarak göndermektir. CodeIgniter'da doğrulama kuralları zaten bir dizidir; bunu JSON'a çevirip forma gömmek birkaç satırlık iştir.
// app/Validation/UyeKurallari.php
class UyeKurallari
{
    public const RULES = [
        'ad'     => ['label' => 'Ad Soyad', 'rules' => 'required|min_length[3]|max_length[80]'],
        'eposta' => ['label' => 'E-posta',  'rules' => 'required|valid_email|max_length[160]'],
        'parola' => ['label' => 'Parola',   'rules' => 'required|min_length[10]'],
    ];

    /** İstemcinin anlayacağı sade bir şemaya çevirir. */
    public static function toClientSchema(): array
    {
        $out = [];
        foreach (self::RULES as $alan => $tanim) {
            $kurallar = explode('|', $tanim['rules']);
            $out[$alan] = [
                'label'    => $tanim['label'],
                'required' => in_array('required', $kurallar, true),
                'min'      => self::param($kurallar, 'min_length'),
                'max'      => self::param($kurallar, 'max_length'),
                'email'    => in_array('valid_email', $kurallar, true),
            ];
        }

        return $out;
    }

    private static function param(array $kurallar, string $ad): ?int
    {
        foreach ($kurallar as $k) {
            if (preg_match('/^' . $ad . '\[(\d+)\]$/', $k, $m)) {
                return (int) $m[1];
            }
        }

        return null;
    }
}
Controller tarafında hem doğrulamayı çalıştırırsınız hem de şemayı görünüme geçirirsiniz. Böylece kural değiştiğinde tek dosya güncellenir; iki taraf otomatik olarak senkron kalır.
public function kayit()
{
    if ($this->request->getMethod() === 'POST') {
        if (! $this->validate(UyeKurallari::RULES)) {
            return redirect()->back()->withInput()
                ->with('errors', $this->validator->getErrors());
        }
        // ... kayıt işlemi
    }

    return view('uye/kayit', ['schema' => UyeKurallari::toClientSchema()]);
}
İstemci tarafı: şemayı okuyan tek bir doğrulayıcı
İstemcide kural yazmak yerine, gelen şemayı yorumlayan tek bir fonksiyon yeterlidir.
function alanDogrula(deger, kural) {
  const v = (deger || '').trim();

  if (kural.required && v === '')        return `${kural.label} zorunludur.`;
  if (v === '')                          return null;   // boş ve zorunlu değil
  if (kural.min && v.length < kural.min) return `${kural.label} en az ${kural.min} karakter olmalı.`;
  if (kural.max && v.length > kural.max) return `${kural.label} en fazla ${kural.max} karakter olabilir.`;
  if (kural.email && !/^[^@\s]+@[^@\s]+\.[^@\s]+$/.test(v))
                                         return `${kural.label} geçerli bir e-posta olmalı.`;
  return null;
}

document.querySelectorAll('[data-alan]').forEach((input) => {
  const kural = window.FORM_SEMA[input.dataset.alan];
  input.addEventListener('blur', () => {
    const hata = alanDogrula(input.value, kural);
    input.setAttribute('aria-invalid', hata ? 'true' : 'false');
    input.nextElementSibling.textContent = hata || '';
  });
});
Erişilebilirliği atlamayın
Hata mesajını kırmızıya boyamak yeterli değildir. Ekran okuyucu kullanan biri o rengi görmez. En az üç şey gerekir: hata metni alanla aria-describedby üzerinden ilişkilendirilmeli, geçersiz alan aria-invalid="true" almalı ve hata bölgesi role="alert" ile duyurulmalıdır. Bu konuyu web erişilebilirliği yazımızda daha geniş ele almıştık.
<label for="eposta">E-posta</label>
<input id="eposta" name="eposta" type="email" data-alan="eposta"
       aria-describedby="eposta-hata" aria-invalid="false" required>
<span id="eposta-hata" class="hata" role="alert"></span>
Mobil uygulamalarda aynı formlara bir bağlantıyla doğrudan gidilmesi gerekiyorsa derin bağlantı kurulumu yazımıza bakabilirsiniz.
HTML5 kısıtlarını da kullanın
required, minlength, type="email" gibi yerleşik kısıtlar JavaScript yüklenmeden önce bile çalışır ve tarayıcının kendi erişilebilirlik davranışını devreye sokar. En sağlam kurulum üç katmanlıdır: HTML5 kısıtları, şemayı okuyan JS ve otorite olan sunucu. Kısıtların tam listesi için MDN form doğrulama rehberi güncel kaynaktır.
Sonuç
Form doğrulamasında amaç kuralı iki kez yazmamak, ama iki yerde de çalıştırmaktır. Kuralları sunucuda tek bir yerde tanımlayın, istemciye şema olarak taşıyın, istemcide o şemayı yorumlayan tek bir doğrulayıcı bulundurun ve erişilebilirlik özniteliklerini baştan ekleyin. Bu düzenle bir kural değiştiğinde tek dosya güncellenir, iki taraf asla ayrışmaz ve güvenlik sınırı her zaman doğru yerde — sunucuda — kalır. Projenizde bir sonraki formu açtığınızda ilk sorunuz şu olsun: "Bu kuralın tek kaynağı nerede yazıyor?"
İlgili Yazılar
Sık sorulan sorular
İstemci doğrulaması olmasa olmaz mı?
Olur, sistem güvenli çalışmaya devam eder. Ancak kullanıcı her hatayı sayfa yenilendikten sonra öğrenir; uzun formlarda bu terk oranını belirgin biçimde artırır. İstemci doğrulaması bir güvenlik önlemi değil, tamamlanma oranı iyileştirmesidir.
Şemayı istemciye göndermek güvenlik riski mi?
Hayır, çünkü şema yalnızca alan adlarını ve uzunluk sınırlarını içerir; bunlar zaten formun kendisinden görülebilir bilgilerdir. Riskli olan, iş kurallarını veya veritabanı yapısını açığa çıkaran ayrıntıları şemaya koymaktır — şemayı sade tutun.
Aynı yaklaşım API istekleri için de geçerli mi?
Evet ve orada daha da önemlidir. API tüketicisi sizin formunuzu hiç görmez; doğrulama kurallarını belgeleyip hata yanıtlarında hangi alanın neden reddedildiğini alan adıyla birlikte döndürmek, entegrasyon süresini kısaltır.
Karmaşık iş kuralları (ör. "bu tarih diğerinden büyük olmalı") nasıl ele alınır?
Alanlar arası kurallar şemaya sığmaz; bunları sunucuda ayrı bir doğrulama adımı olarak tutmak ve istemcide yalnızca en sık karşılaşılan birkaçını elle yazmak gerçekçi bir dengedir. Önemli olan, sunucunun bu kuralları her koşulda uygulamasıdır.
Yazan
Çılgın Yazılım
Ben Evren Çılgın; yazılım geliştirme, web teknolojileri ve sistem tasarımı alanlarında uzmanlaşmış bir geliştiriciyim. Uzun yıllardır hem frontend hem de backend tarafında üretken, ölçeklenebilir ve kullanıcı dostu çözümler üretiyorum.
Bu konuda bir projeniz mi var?
İhtiyacınızı birkaç cümleyle anlatın; uygun yaklaşımı birlikte belirleyelim.
İlgili yazılar


Yorumlar
Henüz yorum yok. Sorunuzu ya da deneyiminizi ilk siz yazın.
Yorum yazın
Yorumunuz onaylandıktan sonra yayınlanır. Ekibimiz gerekirse konuyla ilgili bir yanıt da paylaşır.