
Siber Güvenlik kod örnekli
Sıfır Güven (Zero Trust) Mimarisi Şirket İçi Ağlarda Neden Gerekli?
"Ağın içindeyse güvenlidir" varsayımı artık geçerli değil. Zero trust mimarisinin temel ilkeleri ve kademeli geçiş yol haritası.
 Çılgın Yazılım
3 dk okuma
İçindekiler
Bu yazıyı dinle
Yapay zekâ sesiyle yaklaşık 2 dakikalık özet
Zero Trust Mimarisi, bu yazıda ele aldığımız konunun tam merkezinde yer alıyor; aşağıdaki başlıklarda konuyu uygulanabilir adımlarla ele alıyoruz.
Geleneksel ağ güvenliği "kale ve hendek" modeline dayanır: dış çevre güçlü şekilde korunur, içeri giren herkese güvenilir. Ancak uzaktan çalışma, bulut servisleri ve tedarik zinciri saldırıları bu varsayımı geçersiz kıldı.
Konuma değil kimliğe güvenin
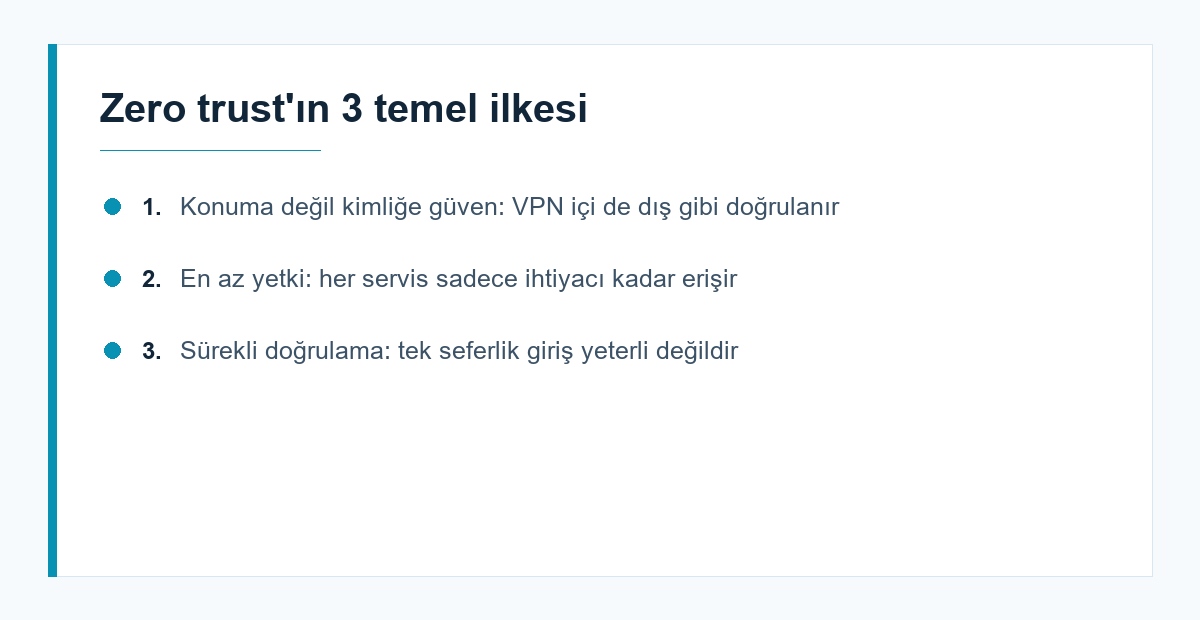
Zero trust'ta VPN üzerinden bağlanmış olmak hiçbir ayrıcalık sağlamaz. Her istek — ister ofis ağından ister evden — aynı kimlik doğrulama ve yetkilendirme sürecinden geçer.
# Örnek bir zero-trust erişim politikası
policy:
  resource: internal-api
  requires:
    - mfa_verified: true
    - device_compliant: true
    - role_in: [backend-team]
En az yetki ilkesi
Bir servisin veya çalışanın erişimi, görevini yapmak için gereken minimum kapsamla sınırlanmalıdır. "Belki lazım olur" diye geniş erişim vermek, bir sızıntı durumunda saldırganın hareket alanını (lateral movement) genişletir.
Bir hizmet hesabına "yönetici" yetkisi vermek, o hesap ele geçirildiğinde tüm sistemin ele geçirilmesi anlamına gelebilir — her entegrasyon için ayrı, dar kapsamlı kimlik bilgileri kullanın.
Kademeli geçiş nasıl yapılır?
Zero trust'a bir gecede geçilmez. En kritik varlıklardan (müşteri veritabanı, ödeme sistemleri) başlayarak kimlik doğrulama ve mikro segmentasyon uygulayın, ardından diğer sistemlere genişletin.
Mevcut VPN'inizi hemen kaldırmanıza gerek yok — zero trust ilkelerini VPN'in üzerine kademeli olarak ekleyip zamanla ağ tabanlı güvenden kimlik tabanlı güvene geçebilirsiniz.
Konuyu daha derinlemesine incelemek isteyenler için: OWASP Güvenlik Kaynakları.
İlgili Yazılar
- CI/CD Pipeline'ınız Neden Güvenmediğiniz Kadar Güvenilir Değil?
- Kendi Açık Kaynak Projenize Katkıyı Kolaylaştıran 5 Dosya
- İki Faktörlü Doğrulama: SMS, TOTP ve Passkey Farkı
Pratik Uygulama Kontrol Listesi
Bu yazıdaki önerileri kendi ekibinize uyarlarken aşağıdaki adımları sırasıyla uygulamanız, teoriden pratiğe geçişi kolaylaştırır:
- Mevcut durumu ölçün. Değişiklik yapmadan önce bugünkü performansı/süreyi/hata oranını kaydedin; aksi halde iyileşmeyi kanıtlayamazsınız.
- Küçük bir pilot seçin. Tüm sisteme veya tüm ekibe birden uygulamak yerine tek bir modülde veya tek bir sprintte deneyin.
- Sonuçları ekiple paylaşın. Elde ettiğiniz veriyi (olumlu ya da olumsuz) kısa bir notla ekibe aktarın; kararın gerekçesi belgelenmemişse aynı tartışma birkaç ay sonra tekrar açılır.
- Süreci tekrarlanabilir hale getirin. İşe yarayan pratiği bir kontrol listesine veya şablona dönüştürün ki yeni katılan ekip üyeleri de aynı standardı hızlıca öğrensin.
Zero Trust Mimarisi konusunda attığınız her küçük adım ölçülebilir olduğu sürece değerlidir; büyük ve tek seferlik dönüşümler yerine sürekli, küçük iyileştirmeler uzun vadede daha kalıcı sonuç verir.
Sık Yapılan Yanlışlar
Bu konuda ekiplerin en çok düştüğü tuzak, çözümü tek bir kişiye ya da tek bir araca yüklemektir. Oysa kalıcı iyileşme, sürecin ekibin günlük rutinine (code review kontrol listesi, sprint planlama, onboarding dokümanı gibi) gömülmesiyle mümkün olur. İkinci yaygın hata ise "en iyi pratiği" olduğu gibi kopyalamaktır — başka bir ekipte işe yarayan bir yaklaşım, farklı bir ölçekte veya farklı bir teknoloji yığınında aynı sonucu vermeyebilir; önce kendi bağlamınızda küçük ölçekte test edin, sonra genişletin. Üçüncü tuzak ise ölçmeden karar vermektir: "daha iyi hissettiriyor" öznel bir gerekçedir, ekip içi tartışmalarda nesnel veriyle desteklenmeyen kararlar er ya da geç sorgulanır ve geri alınır. Son olarak, dokümantasyonu atlamak da sık görülen bir hatadır: bir kararın "neden" alındığı yazılı değilse, ekip altı ay sonra aynı tartışmayı sıfırdan yeniden yapmak zorunda kalır ve önceki deneyimden öğrenilenler kaybolur.
Sonuç
Sıfır Güven (Zero Trust) Mimarisi Şirket İçi Ağlarda Neden Gerekli? konusunda burada değindiğimiz noktalar, konuyu ilk kez ele alan ekipler için de deneyimli geliştiriciler için de pratik bir kontrol listesi görevi görür. zero trust mimarisi üzerine çalışırken en çok fayda sağlayan yaklaşım, tek seferde her şeyi mükemmelleştirmeye çalışmak yerine küçük, ölçülebilir adımlarla ilerlemektir. Ekibinizde bu konuyu bir sonraki sprint retrospektifinde veya teknik tartışma toplantısında gündeme getirmenizi, burada anlatılan pratiklerden hangilerinin sizin bağlamınıza uyduğunu birlikte değerlendirmenizi öneririz. Sonuç olarak, doğru araçları seçmek kadar bunları ekip kültürüne oturtmak da başarıyı belirleyen asıl etkendir.
Sık sorulan sorular
Zero trust küçük ekipler için de anlamlı mı?
Evet; MFA zorunluluğu ve en az yetki gibi temel adımlar, ekip büyüklüğünden bağımsız düşük maliyetli ve yüksek etkili önlemlerdir.
Zero trust VPN'in yerini tamamen alır mı?
Zamanla evet, ama geçiş genelde kademelidir; çoğu kurum ikisini bir arada belli bir süre kullanır.
Sıfır Güven (Zero Trust) Mimarisi Şirket İçi Ağlarda Neden Gerekli? konusuna nereden başlamalıyım?
Önce mevcut sürecinizdeki en büyük sürtünme noktasını tespit edin, ardından bu yazıdaki adımlardan sizin ölçeğinize uygun olanları küçük bir pilot uygulamayla test edin.
zero trust mimarisi ile ilgili en sık yapılan hata nedir?
En yaygın hata, konuyu tek seferlik bir görev gibi ele alıp süreç haline getirmemektir; sürekli gözden geçirme olmadan elde edilen kazanımlar zamanla geri kaybedilir.
Yazan
Çılgın Yazılım
Ben Evren Çılgın; yazılım geliştirme, web teknolojileri ve sistem tasarımı alanlarında uzmanlaşmış bir geliştiriciyim. Uzun yıllardır hem frontend hem de backend tarafında üretken, ölçeklenebilir ve kullanıcı dostu çözümler üretiyorum.
Bu konuda bir projeniz mi var?
İhtiyacınızı birkaç cümleyle anlatın; uygun yaklaşımı birlikte belirleyelim.
İlgili yazılar

Yorumlar
Henüz yorum yok. Sorunuzu ya da deneyiminizi ilk siz yazın.
Yorum yazın
Yorumunuz onaylandıktan sonra yayınlanır. Ekibimiz gerekirse konuyla ilgili bir yanıt da paylaşır.