SSL Sertifikası Sessizce Doluyor: HTTPS Yenilemesini Otomatikleştirmek

Sertifikanın süresi dolduğunda site çökmez — çok daha kötüsü olur: tarayıcı ziyaretçiyi uyarır ve geri çevirir.
Süresi dolmuş bir ssl sertifikası, sistem yöneticiliğinin en tuhaf kesinti türüdür: sunucu çalışmaya devam eder, uygulama sağlıklıdır, günlüklerde hata yoktur — ama ziyaretçi siteye giremez. Tarayıcı büyük bir güvenlik uyarısı gösterir ve kullanıcıların büyük çoğunluğu bu ekranda geri döner. Üstelik sorun, ancak biri fark ettiğinde anlaşılır.
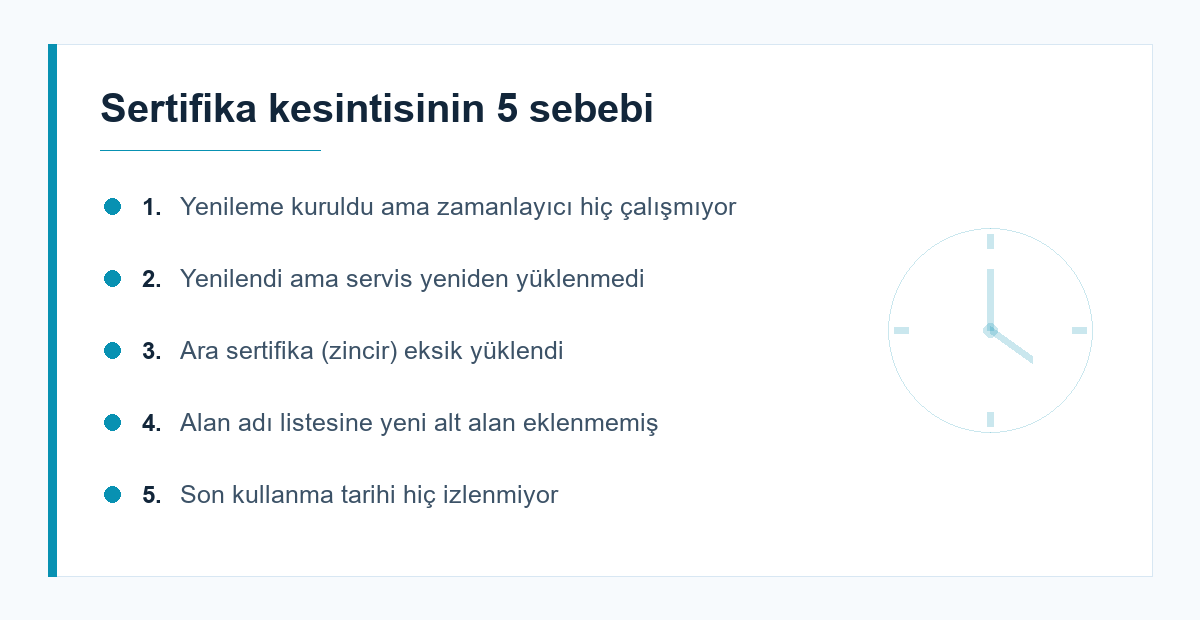
Neden hâlâ oluyor?
Ücretsiz ve otomatik yenilenebilen sertifikalar yaygınlaştıktan sonra bu sorunun bitmesi beklenirdi. Bitmedi, çünkü sebepler sertifikanın kendisinde değil, çevresindeki süreçte.
1. Yenileme kurulmuş ama çalışmıyor
En yaygın senaryo budur: yenileme komutu doğru yazılmıştır, ancak onu çalıştıracak zamanlayıcı kurulmamıştır ya da bir sunucu taşımasında kaybolmuştur. Komut mükemmel çalışır — kimse çağırmadığı sürece. Bu, zamanlanmış işlerin sessiz başarısızlığının klasik örneğidir: hata üretilmediği için kimse fark etmez.
2. Yenilendi ama servis okumadı
Sertifika dosyası diskte güncellenmiştir, ancak web sunucusu belleğindeki eskisini sunmaya devam eder. Yenileme adımının sonunda servisin yeniden yüklenmesi (reload) gerekir. Bu adım unutulduğunda, "yenileme çalışıyor" raporuyla birlikte süresi dolmuş bir sertifika sunulur.
3. Doğrulama yolu kapanmış
Otomatik yenileme, alan adının size ait olduğunu doğrulamak için genellikle belirli bir HTTP yolunu kullanır. Zaman içinde eklenen bir yönlendirme kuralı, güvenlik duvarı kısıtı veya "tüm trafiği HTTPS'e zorla" ayarı bu yolu kapatabilir. Yenileme aylarca sessizce başarısız olur.
4. Yeni alt alan adı eklenmemiş
Sertifika belirli alan adlarını kapsar. Yeni bir alt alan adı (örneğin api.site.com) yayına alındığında sertifika listesine eklenmezse, o alt alan güvensiz görünür — ana site sorunsuz çalıştığı için de gözden kaçar.
Zincir hataları: "bende çalışıyor" tuzağı
Sertifika kurulumunda ara sertifikaların (zincirin) eksik yüklenmesi, en kafa karıştırıcı sorundur: masaüstü tarayıcılar eksik halkayı çoğu zaman kendi önbelleklerinden tamamlar ve site sorunsuz görünür. Buna karşılık mobil cihazlar, bazı Android sürümleri ve özellikle sunucudan sunucuya yapılan API çağrıları hata verir.
Belirti tipiktir: "Site tarayıcıda açılıyor ama entegrasyonumuz bağlanamıyor." Bu durumda sertifikayı tarayıcıyla değil, komut satırından zinciriyle birlikte doğrulamak gerekir.
İzleme: asıl çözüm burada
Otomasyon kurulmuş olsa bile bağımsız bir izleme şarttır, çünkü otomasyonun kendisi de bozulabilir. Minimum kurulum üç kontrolden oluşur:
- Kalan gün sayısı: Sertifikanın bitiş tarihi dışarıdan sorgulanır; 21 gün kala uyarı, 7 gün kala yükseltilmiş uyarı üretilir.
- Zincir doğrulaması: Yalnızca yaprak sertifika değil, tam zincir kontrol edilir.
- Dışarıdan bakış: Kontrol, sunucunun kendi üzerinden değil dışarıdan yapılmalıdır; içeriden yapılan test, yük dengeleyicide duran eski bir sertifikayı görmez.
Uyarı eşiği neden bu kadar erken? Çünkü yenileme başarısız olduğunda sebebi araştırıp düzeltmek için zamana ihtiyaç vardır. Son gün gelen bir uyarı, panik demektir. Sunucu tarafındaki genel izleme kültürü için sunucu logları ve zaman dilimi tuzağı yazımızdaki dikkat noktaları da yararlıdır.
Yenileme sonrası doğrulama
Otomasyonun son adımı, yenilemenin gerçekten işe yaradığını kontrol etmek olmalıdır. Pratik akış şudur: yenile, servisi yeniden yükle, dışarıdan bağlanıp yeni bitiş tarihini oku, beklenen tarih değilse uyarı üret. Bu üç satırlık ek kontrol, "yenileme çalışıyor sanıyorduk" durumunun tamamını ortadan kaldırır — betik yazarken izlenecek genel ilkeler için otomasyon yazımıza bakabilirsiniz.
Kesinti anında ne yapmalı?
Sertifika süresi dolmuşsa öncelik sırası nettir: önce yenilemeyi elle çalıştırın, ardından servisi yeniden yükleyin ve dışarıdan doğrulayın. Yenileme başarısız oluyorsa sebebi genellikle doğrulama yolunun kapanmış olmasıdır; hata mesajını okumadan komutu tekrar tekrar çalıştırmak, hız sınırlarına takılmaya yol açabilir. Bu tür acil durumlarda dakikaları kurtaran şey, ilk 10 dakikada ne yapılacağının önceden yazılı olmasıdır — disk doldu alarmı yazımızdaki yaklaşım burada da geçerlidir.
Sunucu kurulumunun ilk saatinde yapılması gerekenler ve genel sertleştirme adımları için Linux sunucu kurulumu yazımıza, güncel yapılandırma örnekleri için DigitalOcean topluluk rehberlerine bakabilirsiniz.
Sonuç
SSL sertifikası kaynaklı kesintiler teknik olarak basit ama etkisi büyük olaylardır ve neredeyse tamamı önlenebilir. Yenilemeyi otomatikleştirmek yeterli değildir: zamanlayıcının gerçekten çalıştığından emin olmak, yenileme sonrasında servisi yeniden yüklemek, zinciri doğrulamak ve son kullanma tarihini dışarıdan izlemek gerekir. Bugün beş dakikanızı ayırın ve tüm alan adlarınızın sertifika bitiş tarihlerini listeleyin. Listede unuttuğunuz bir alt alan adı çıkarsa, bir sonraki kesintiyi bugünden önlemiş olursunuz.
Sık Sorulan Sorular
Teknik olarak sunucu çalışmaya devam eder, ancak tarayıcılar güvenlik uyarısı gösterir ve kullanıcıların büyük kısmı geri döner. Sunucudan sunucuya yapılan API çağrıları ise genellikle doğrudan bağlantı hatası verir.
Vardır. En sık görülen kesinti sebebi, kurulmuş ama sessizce çalışmayan bir yenileme işidir. Bağımsız bir son kullanma kontrolü, otomasyonun kendisinin bozulduğu durumu yakalar.
Büyük ihtimalle ara sertifikalar eksik yüklenmiştir. Tarayıcılar eksik halkayı sıklıkla kendileri tamamlar; sunucu istemcileri tamamlamaz. Zincirin tam yüklendiği komut satırından doğrulanmalıdır.
Web sunucusu sertifikayı başlangıçta belleğe alır. Diskteki dosya güncellense de yeniden yükleme yapılmazsa eski sertifika sunulmaya devam eder ve süresi dolduğunda kesinti yaşanır.
Yorumlar (0)
Bu yazıya henüz yorum yapılmamış. İlk yorumu siz yazın!
Yorum Yaz
Yorumunuz onaylandıktan sonra yayınlanır. Ekibimiz gerekirse konuyla ilgili bir yanıt da paylaşır.