Webhook Uçları Tasarlarken Yapılan 5 Yaygın Hata
İmza doğrulama eksikliğinden yeniden deneme fırtınalarına kadar, dış sistemlere webhook sunarken sık yapılan tasarım hataları.
Webhook'lar, iki sistemi gevşek bağlı tutan güçlü bir entegrasyon yöntemidir; ama "sadece bir POST isteği" gibi göründükleri için tasarım hataları genelde üretimde, yoğun trafik altında ortaya çıkar.
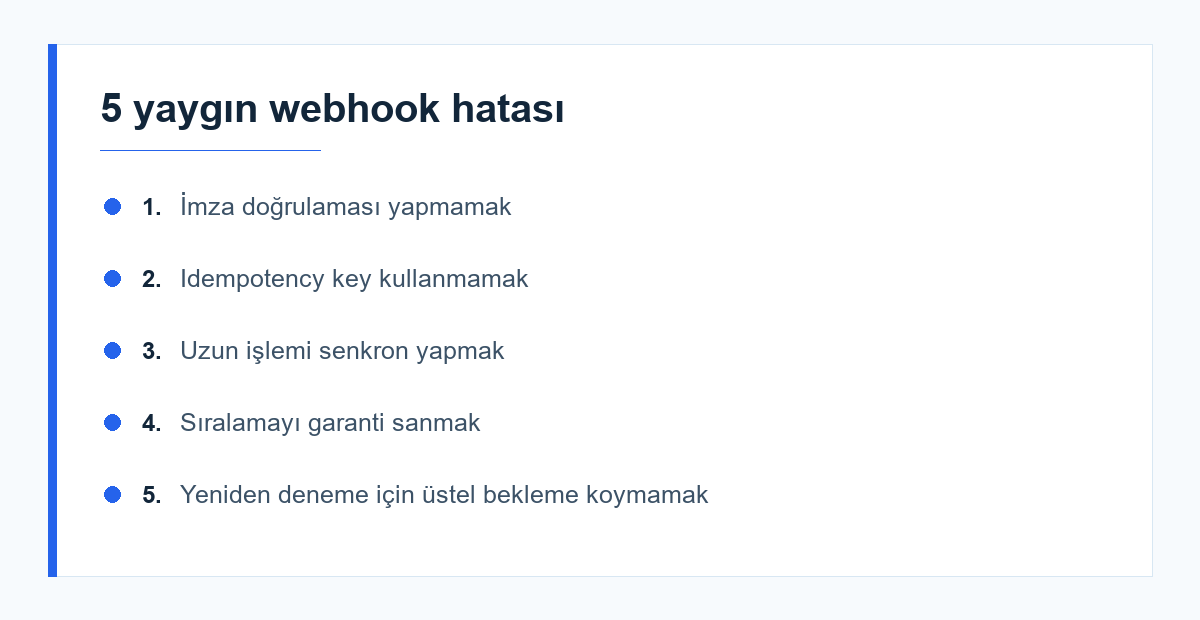
1) İmza doğrulaması yapmamak
Webhook uç noktanız herkesin bilebileceği bir URL'dir. Gönderen tarafın imzasını (HMAC-SHA256 gibi) doğrulamadan geleni işlerseniz, sahte isteklerle sisteminize veri enjekte edilebilir.
$signature = hash_hmac('sha256', $rawBody, $webhookSecret);
if (! hash_equals($signature, $request->getHeaderLine('X-Signature'))) {
    return $response->setStatusCode(401);
}
2) Idempotency key kullanmamak
Gönderen taraf, yanıt zaman aşımına uğradığında aynı olayı tekrar gönderebilir. Her olayla gelen benzersiz bir ID'yi işlemeden önce daha önce işlenip işlenmediğini kontrol etmezseniz, aynı ödeme veya siparişi iki kez işlersiniz.
Idempotency kontrolü olmayan bir ödeme webhook'u, ağ tekrarında müşteriden çift tahsilat yapabilir — bu kategori hatalar genelde geç fark edilir ve pahalıya mal olur.
3) Uzun işlemi senkron yapmak
Webhook geldiğinde ağır bir iş (e-posta gönderimi, rapor üretimi) doğrudan istek içinde çalıştırılırsa, gönderen taraf zaman aşımına uğrar ve isteği tekrar gönderir — bu da işi ikinci kez tetikler. Webhook'u sadece kuyruğa yazıp hemen 200 dönmelisiniz.
Kural basit: webhook uç noktası 200ms altında yanıt vermeli, gerçek iş bir arka plan kuyruğunda (queue worker) işlenmeli.
4 ve 5) Sıralama ve yeniden deneme stratejisi
Webhook'lar genelde sıralı garanti edilmez; "sipariş oluşturuldu" olayı "sipariş iptal edildi" olayından sonra gelebilir. Olayları zaman damgasına göre işleyin. Ayrıca kendi tarafınızdan giden webhook'larda üstel bekleme ile yeniden deneme uygulayın, sabit aralıklı deneme alıcı sistemi kolayca boğabilir.
Konuyu daha derinlemesine incelemek isteyenler için: MDN — HTTP Protokolü.
İlgili Yazılar
- Rate Limiting Yeterli Değil: Kaba Kuvvet Saldırılarına Katmanlı Savunma
- IDE Eklentisi Şişkinliği: Kaç Eklenti Gerçekten Gerekli?
Pratik Uygulama Kontrol Listesi
Bu yazıdaki önerileri kendi ekibinize uyarlarken aşağıdaki adımları sırasıyla uygulamanız, teoriden pratiğe geçişi kolaylaştırır:
- Mevcut durumu ölçün. Değişiklik yapmadan önce bugünkü performansı/süreyi/hata oranını kaydedin; aksi halde iyileşmeyi kanıtlayamazsınız.
- Küçük bir pilot seçin. Tüm sisteme veya tüm ekibe birden uygulamak yerine tek bir modülde veya tek bir sprintte deneyin.
- Sonuçları ekiple paylaşın. Elde ettiğiniz veriyi (olumlu ya da olumsuz) kısa bir notla ekibe aktarın; kararın gerekçesi belgelenmemişse aynı tartışma birkaç ay sonra tekrar açılır.
- Süreci tekrarlanabilir hale getirin. İşe yarayan pratiği bir kontrol listesine veya şablona dönüştürün ki yeni katılan ekip üyeleri de aynı standardı hızlıca öğrensin.
Webhook Tasarımı konusunda attığınız her küçük adım ölçülebilir olduğu sürece değerlidir; büyük ve tek seferlik dönüşümler yerine sürekli, küçük iyileştirmeler uzun vadede daha kalıcı sonuç verir.
Sık Yapılan Yanlışlar
Bu konuda ekiplerin en çok düştüğü tuzak, çözümü tek bir kişiye ya da tek bir araca yüklemektir. Oysa kalıcı iyileşme, sürecin ekibin günlük rutinine (code review kontrol listesi, sprint planlama, onboarding dokümanı gibi) gömülmesiyle mümkün olur. İkinci yaygın hata ise "en iyi pratiği" olduğu gibi kopyalamaktır — başka bir ekipte işe yarayan bir yaklaşım, farklı bir ölçekte veya farklı bir teknoloji yığınında aynı sonucu vermeyebilir; önce kendi bağlamınızda küçük ölçekte test edin, sonra genişletin. Üçüncü tuzak ise ölçmeden karar vermektir: "daha iyi hissettiriyor" öznel bir gerekçedir, ekip içi tartışmalarda nesnel veriyle desteklenmeyen kararlar er ya da geç sorgulanır ve geri alınır. Son olarak, dokümantasyonu atlamak da sık görülen bir hatadır: bir kararın "neden" alındığı yazılı değilse, ekip altı ay sonra aynı tartışmayı sıfırdan yeniden yapmak zorunda kalır ve önceki deneyimden öğrenilenler kaybolur.
Sonuç
Webhook Uçları Tasarlarken Yapılan 5 Yaygın Hata konusunda burada değindiğimiz noktalar, konuyu ilk kez ele alan ekipler için de deneyimli geliştiriciler için de pratik bir kontrol listesi görevi görür. webhook tasarımı üzerine çalışırken en çok fayda sağlayan yaklaşım, tek seferde her şeyi mükemmelleştirmeye çalışmak yerine küçük, ölçülebilir adımlarla ilerlemektir. Ekibinizde bu konuyu bir sonraki sprint retrospektifinde veya teknik tartışma toplantısında gündeme getirmenizi, burada anlatılan pratiklerden hangilerinin sizin bağlamınıza uyduğunu birlikte değerlendirmenizi öneririz. Sonuç olarak, doğru araçları seçmek kadar bunları ekip kültürüne oturtmak da başarıyı belirleyen asıl etkendir.
Sık Sorulan Sorular
Olay sıklığı düşükse ve anlık bildirim önemliyse webhook; alıcı sistem güvenilir uç nokta sağlayamıyorsa polling daha güvenlidir.
IP allowlist tek başına yeterli değildir; mutlaka kriptografik imza veya mTLS ile doğrulama eklenmelidir.
Önce mevcut sürecinizdeki en büyük sürtünme noktasını tespit edin, ardından bu yazıdaki adımlardan sizin ölçeğinize uygun olanları küçük bir pilot uygulamayla test edin.
En yaygın hata, konuyu tek seferlik bir görev gibi ele alıp süreç haline getirmemektir; sürekli gözden geçirme olmadan elde edilen kazanımlar zamanla geri kaybedilir.


Yorumlar (0)
Bu yazıya henüz yorum yapılmamış. İlk yorumu siz yazın!
Yorum Yaz
Yorumunuz onaylandıktan sonra yayınlanır. Ekibimiz gerekirse konuyla ilgili bir yanıt da paylaşır.