Yapay Zekâ Projelerinde Veriyi Sorumlu Kullanmak: KVKK ve Pratik Sınırlar

Model eğitirken kullandığınız veri, bir gün geri istenebilir. Baştan kurulmayan izin yapısı sonradan kurulmuyor.
Yapay zekâ projelerinde veri gizliliği, genellikle hukuk biriminin son anda gündeme getirdiği bir engel gibi görülür. Oysa doğru zamanı proje başlangıcıdır ve sebebi bürokratik değil tamamen pratiktir: yanlış toplanmış veriyle kurulmuş bir sistem, sonradan düzeltilemez. Modeli eğittiğiniz veriyi geri çekmek, bir veritabanı satırını silmek kadar kolay değildir.
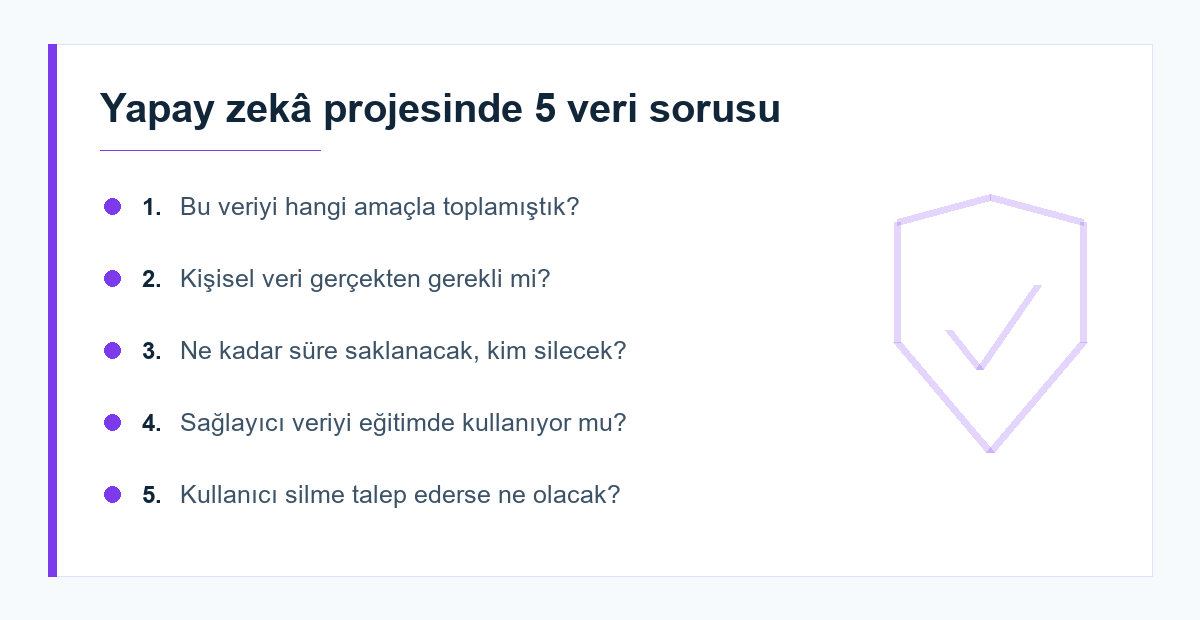
Amaç sınırlaması: en çok ihlal edilen ilke
Kişisel verilerin korunması mevzuatının merkezinde basit bir ilke vardır: veri, toplandığı amaç dışında kullanılamaz. Yapay zekâ projelerinde en sık yapılan hata tam burada olur — destek talepleri "müşteriye yardım etmek" için toplanmıştır, iki yıl sonra aynı kayıtlar bir model eğitmek için kullanılır. Bu, teknik olarak kolay ama hukuken sorunlu bir adımdır.
Pratik çözüm, veriyi kullanmadan önce şu soruyu yazılı olarak cevaplamaktır: bu veri hangi amaç ve hangi hukuki sebeple toplandı, planladığımız kullanım bu kapsamda mı? Cevap hayırsa iki yol vardır: yeni bir açık rıza almak veya veriyi geri döndürülemez biçimde anonimleştirmek.
Anonimleştirme ile maskeleme aynı şey değildir
Bu ayrım sıklıkla karıştırılır ve karıştırıldığında yanlış bir güvenlik hissi üretir.
- Takma adlaştırma (maskeleme): Ad yerine bir kimlik numarası koymak. Eşleştirme tablosu hâlâ var olduğu için veri kişisel veri olmaya devam eder.
- Anonimleştirme: Kimliğe geri dönüşün makul yollarla mümkün olmadığı hâle getirmek. Ancak dikkat: "ad ve telefonu sildik" demek yeterli değildir. Doğum tarihi, posta kodu ve cinsiyetin birleşimi çoğu zaman tek bir kişiyi işaret eder.
Küçük veri kümelerinde gerçek anonimleştirme zordur; nadir değerler (tek bir ilçedeki tek müşteri) kimliği ele verir. Bu yüzden anonimleştirme iddiası, test edilmesi gereken bir varsayımdır.
Model eğitimi ve sağlayıcı sözleşmeleri
Bulut tabanlı bir dil modeli kullanıyorsanız sorulacak ilk soru şudur: gönderdiğim veri modelin eğitiminde kullanılıyor mu, ne kadar süre saklanıyor, hangi ülkede işleniyor? Bu üç sorunun cevabı sözleşmede yazılı olmalıdır — pazarlama sayfasındaki bir cümle yeterli değildir.
Veri yurt dışına aktarılıyorsa ek yükümlülükler doğar. Hassas veri (sağlık, biyometrik, inanç) söz konusuysa çıta belirgin biçimde yükselir ve bu tür veriyi dış bir servise göndermek çoğu senaryoda doğru karar değildir.
İstem sızıntısı: teknik ama kritik bir risk
Kurumsal yapay zekâ uygulamalarında sık görülen bir açık, kullanıcıya ait olmayan verinin modele bağlam olarak verilmesidir. Bir çalışan "geçen ay kimler izin aldı?" diye sorduğunda sistem, yetkisi olmayan kayıtları bağlama koyabilir. Bu, klasik bir yetkilendirme açığıdır ve modeli suçlamak anlamsızdır — filtre arama katmanında uygulanmalıdır. Konunun mimari tarafı için RAG mimarisi yazımıza, yetki modelinin doğru kurulması için yetkilendirme modeli yazımıza bakabilirsiniz.
İkinci bir risk günlük kayıtlarıdır: hata ayıklama amacıyla tüm istem ve yanıtların loglanması, hassas veriyi bambaşka bir sisteme kopyalar. Neyin loglanacağı bilinçli bir karar olmalıdır — üretimde log yazımızdaki kurallar burada birebir geçerlidir.
Saklama süresi ve silme hakkı
"Belki lazım olur" gerekçesiyle süresiz saklanan veri, hem hukuki hem güvenlik riskidir; sızıntı anında kaybın büyüklüğünü belirleyen şey çoğu zaman gereksiz saklanan geçmiştir. Her veri kümesi için bir saklama süresi ve otomatik bir silme işi tanımlanmalıdır.
Silme talebi geldiğinde ise soru zorlaşır: veri modelin eğitim kümesindeyse ne olacak? Uygulanabilir cevap, kişisel veriyi model ağırlıklarına hiç sokmamaktır. RAG gibi bilgiyi dışarıda tutan mimariler bu açıdan da avantajlıdır; belge silinir, sistem o bilgiyi bir daha kullanmaz.
Yönetişim: kim karar veriyor?
Teknik önlemler kadar önemli olan, karar mekanizmasıdır. Olgun kurumlarda üç şey vardır: hangi veri kümesinin hangi amaçla kullanılabileceğini gösteren bir envanter, yeni bir yapay zekâ kullanımından önce doldurulan kısa bir değerlendirme formu ve modelin ürettiği kararlara itiraz yolu. Bu yapı bürokrasi gibi görünse de pratikte tam tersini yapar: ekipler her seferinde sıfırdan tartışmak yerine hazır bir çerçeveye başvurur. Veri kültürünü kurmanın genel çerçevesi için veri odaklı karar kültürü yazımıza bakabilirsiniz.
Otomatik kararların insan denetimi de ayrı bir başlıktır: bir kişi hakkında önemli sonuç doğuran (kredi, işe alım, disiplin) bir karar tamamen otomatik verilmemelidir. Bu, hem mevzuatın hem de sağduyunun ortak beklentisidir. Güvenlik tarafındaki genel kontroller için OWASP kaynakları yararlıdır.
Sonuç
Yapay zekâ projelerinde veri gizliliği, projenin sonunda eklenen bir uyum katmanı değil, baştan verilmesi gereken bir mimari karardır. Verinin toplanma amacını doğrulamak, gerçekten gerekli olmayan kişisel veriyi hiç almamak, saklama süresi tanımlamak, sağlayıcının veriyi eğitimde kullanıp kullanmadığını sözleşmeye bağlamak ve yetki filtresini arama katmanına koymak — bu beş adım riskin büyük kısmını ortadan kaldırır. Bir sonraki yapay zekâ girişiminizde ilk toplantıda tek bir soru sorun: "Bu veriyi hangi amaçla toplamıştık?" Cevap net değilse, teknik tasarıma başlamak için henüz erkendir.
Sık Sorulan Sorular
Gerçekten anonimleştirilmiş, yani kimliğe makul yollarla dönülemeyen veri kişisel veri sayılmaz. Ancak takma adlaştırma anonimleştirme değildir; eşleştirme imkânı sürdüğü sürece yükümlülükler devam eder.
Sözleşmede verinin eğitimde kullanılmayacağı, saklama süresi ve işlendiği ülke açıkça belirtilmişse çoğu senaryoda mümkündür. Hassas veri kategorilerinde ise çıta yükselir ve genellikle daha kısıtlı bir yaklaşım gerekir.
Kişisel veri model ağırlıklarına girdiyse bu gerçekten zor bir sorundur. Bu yüzden doğru strateji, kişisel veriyi eğitim kümesine hiç almamak ve bilgiyi RAG gibi dışarıda tutulabilir bir katmanda saklamaktır.
Süreç ölçekle orantılı olmalıdır. Bir veri envanteri tablosu, tanımlı saklama süreleri ve yeni kullanımlar için tek sayfalık bir değerlendirme, küçük ekipler için yeterli ve uygulanabilir bir çerçeve sunar.


Yorumlar (0)
Bu yazıya henüz yorum yapılmamış. İlk yorumu siz yazın!
Yorum Yaz
Yorumunuz onaylandıktan sonra yayınlanır. Ekibimiz gerekirse konuyla ilgili bir yanıt da paylaşır.